
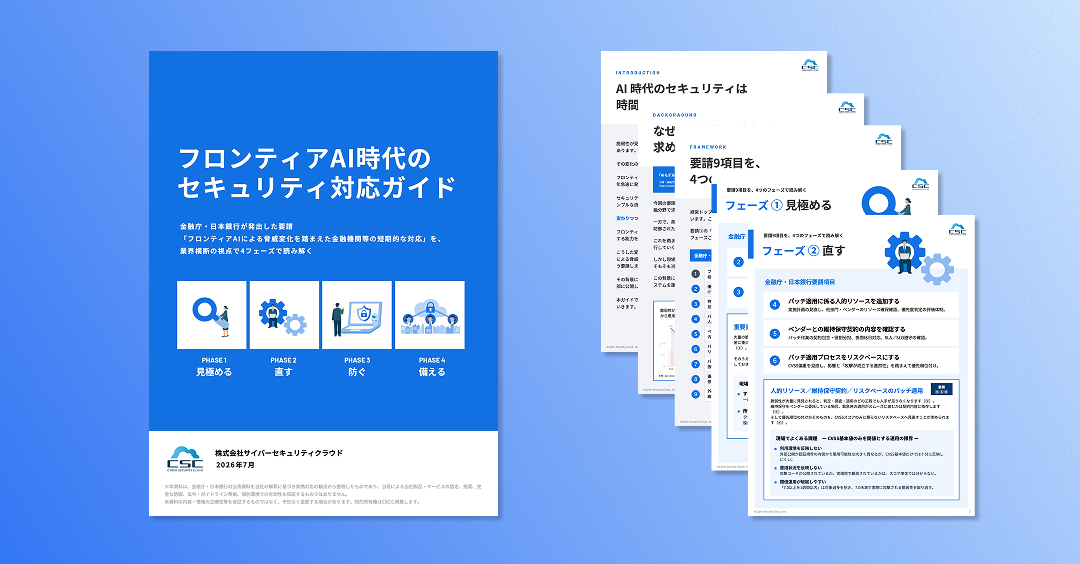
フロンティアAI時代のセキュリティ対応ガイド 金融庁・日本銀行要請を、4つのフェーズで読み解く
脆弱性が見つかってから攻撃されるまでの猶予は、これまで前提としてきたものより短くなりつつあります。その変化の背景にあるのが「フロンティアAI」です。
2026年5月22日、金融庁・日本銀行は金融機関等に対し、「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」を経営トップの直接関与のもとで進めるよう要請しました。その背景にある「脆弱性の大量化と攻撃の高速化」という構造は、業界を問わず外部公開システムを運用するすべての事業者に共通するものです。
本資料では、この要請の内容を「見極める・直す・防ぐ・備える」という4つの視点に整理し、実務対応のポイントを解説します。
<目次>
- AI時代のセキュリティは時間との勝負
- なぜ、短期的な対応が求められているのか
- 金融庁・日銀の要請9項目、実務に合わせた4フェーズで解説
こんな方におすすめ
- 金融庁・日本銀行の要請にどう対応すべきか、実務レベルで整理したい方
- 脆弱性管理やパッチ運用の優先順位付けに、日々課題を感じている担当者の方
- フロンティアAIによる脅威の変化と影響を把握したい方
下記のフォームに必要事項を入力し、「ダウンロードする」をクリックしてください。
フォーム送信完了後、ご入力いただいたメールアドレスに資料をお送りいたします。
- ※
- フォームの送信が正しく行えない場合は、間をあけてもう一度お試しいただくか、mkt@cscloud.co.jpまでお問い合わせください。
- ※
- アドブロッカーなどの拡張機能をご利用の場合、正しく表示・送信ができない可能性があります。アドブロッカーを停止のうえ、フォームの入力・送信をお願いいたします。